سیمانتک DLP و روتر Tetrate محافظت از داده ها در مسیر هوش مصنوعی عامل گرا
سیمانتک DLP و روتر Tetrate محافظت از داده ها در مسیر هوش مصنوعی عامل گرا
چالش جدید امنیت داده در عصر هوش مصنوعی
هوش مصنوعی عامل گرا یا Agentic AI یک کانال داده جدید باز کرده است که کنترل های موجود جلوگیری از نشت داده یا DLP هرگز برای دیدن آن ساخته نشده بودند. یک عامل، رکوردها را از طریق فراخوانی ابزار بیرون می کشد، آن ها را به عنوان زمینه به مدل می سپارد، بر اساس آنچه مدل برمی گرداند عمل می کند و نتیجه را به ابزارهای دیگر می رساند. همه این اتفاقات به صورت سرویس به سرویس، با سرعت ماشین و در بارهای داده API رخ می دهد که ظاهری مانند هر JSON دیگری دارند. هیچ یک از این ترافیک از صندوق ایمیل، مرورگر یا عبور نمی کند، بنابراین DLP ایمیلی، وب و که از قبل مستقر است، هرگز آن را نمی بیند. نکته مهم این است که هیچ یک از این فرآیندها حمله محسوب نمی شود. هیچ تزریق دستور، هیچ جیلبریک و هیچ اعتبارنامه مخدوشی در کار نیست. فقط عامل هایی هستند که وظیفه محول شده خود را انجام می دهند و داده های تحت مقررات را در دست دارند. همین موضوع است که نشت داده عامل گرا را از هر کانال دیگری که یک برنامه DLP تاکنون پوشش داده، متمایز می کند. شرکت سیمانتک با همکاری Tetrate راهکاری ارائه کرده که این شکاف را می بندد و آلما شبکه به عنوان نماینده سیمانتک در ایران می تواند این راهکار را به سازمان ها ارائه دهد.
سناریوی واقعی: چگونه داده حساس از سازمان خارج می شود
برای درک بهتر موضوع، یک سناریوی عملی را بررسی کنیم. یک عامل پشتیبانی مشتری در حال رسیدگی به یک اختلاف صورتحساب است. این عامل از طریق فراخوانی ابزار، رکورد مشتری را بیرون می کشد که شامل نام، شماره کارت روی فایل و دوازده ماه سابقه است. سپس این زمینه را به یک مدل زبانی بزرگ می فرستد تا درباره یک راه حل منصفانه استدلال کند. مدل با یک پیشنهاد بازپرداخت و یک ایمیل عذرخواهی پیش نویس پاسخ می دهد که در آن شماره کارت مشتری را بازگو می کند، زیرا شماره کارت در زمینه ای که به مدل داده شده بود، وجود داشته است. سپس عامل این پیش نویس را به یک ابزار ایمیل شخص ثالث می سپارد. در این سناریو چهار نقطه وجود دارد که داده تحت مقررات می تواند در عرض چند ثانیه و بدون هیچ بازبینی انسانی از سازمان خارج شود. این دقیقا همان کانالی است که سیمانتک و Tetrate برای بستن آن همکاری می کنند.
همکاری سیمانتک و Tetrate برای بستن شکاف
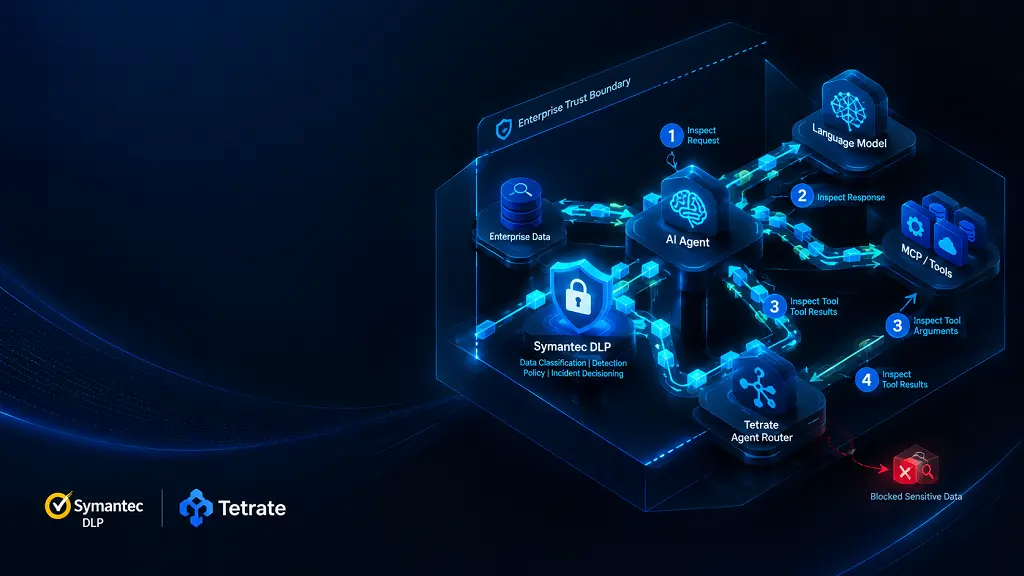
شرکت سیمانتک که یکی از پیشروان جهانی در حوزه امنیت سایبری است، با Tetrate شریک شده تا Symantec Data Loss Prevention را به Tetrate Agent Router متصل کند. در این یکپارچگی، ترافیک عامل که از روتر عبور می کند شامل دستورات در مسیر رفتن به مدل، پاسخ های مدل در مسیر بازگشت، آرگومان های فراخوانی ابزار و نتایج ابزار، به صورت درون خطی در برابر سیاست های DLP که سازمان از قبل اجرا می کند، بازرسی می شود. تشخیص در داخل مرز خود مشتری انجام می گیرد و همین موضوع یکی از مهمترین مزایای این راهکار است. این یکپارچگی در حال حاضر در حالت پیش نمایش یا Preview در دسترس است و نشان دهنده تعهد سیمانتک به گسترش دامنه حفاظت داده به کانال های نوظهور هوش مصنوعی است.
چهار نقطه بازرسی DLP در روتر عامل
وقتی Symantec DLP درون Tetrate Agent Router قرار می گیرد، ترافیک عامل در چهار نقطه رهگیری بازرسی می شود. این چهار نقطه به ترتیب عبور تراکنش عبارتند از دستورات ارسالی به مدل، پاسخ های بازگشتی از مدل، آرگومان های فراخوانی ابزار و نتایج بازگشتی از ابزار. آخرین مرحله عامل یعنی فراخوانی ابزار ایمیل خروجی که آن پیش نویس را حمل می کند، دوباره از اولین ایست بازرسی عبور می کند. یک عامل ممکن است در یک تعامل واحد بارها بین مدل زبانی و ابزارهای خود رفت و برگشت داشته باشد و هر تکرار از همان نقاط رهگیری عبور کند. نکته کلیدی این است که DLP مرز داده را بازرسی می کند، نه انسان را. این رویکرد باعث می شود حفاظت داده مستقل از نحوه تعامل کاربر یا حتی حضور کاربر عمل کند.
مکانیزم های تشخیص مورد استفاده در سیمانتک DLP
بازرسی در این یکپارچگی از همان مکانیزم های تشخیصی استفاده می کند که برنامه DLP سازمان از قبل به آن ها اعتماد دارد. تطبیق دقیق داده یا Exact Data Matching به این معنی است که شماره کارت موجود در آن ایمیل پیش نویس با اثر انگشت داده واقعی مشتری مطابقت داده می شود. تطبیق سند ایندکس شده یا Indexed Document Matching اسناد خود سازمان را زمانی که قطعات آن ها درون نتیجه یک ابزار بازمی گردند، شناسایی می کند. بیش از سیصد شناسه محتوا نیز انواع داده تحت مقررات را پوشش می دهند که از قبل در ایمیل و تحت نظارت بوده اند. سیاست ها همان سیاست هایی هستند که از قبل نوشته، تنظیم و در ممیزی ها دفاع شده اند. در سناریوی ذکر شده، شماره کارت زمانی که پاسخ مدل بازرسی می شود، مطابقت داده می شود و رخداد در همان نقطه ثبت می گردد.
حالت جلوگیری و ثبت رخداد در سیمانتک DLP
در حالت جلوگیری یا Prevent Mode، تبادل نقض کننده به صورت درون خطی با یک پیام سیاست شفاف مسدود می شود. از آنجا که آرگومان های فراخوانی ابزار نیز بازرسی می شوند، تلاش عامل برای سپردن آن پیش نویس به ابزار ایمیل در همان مرز متوقف می شود. رخداد در صف رخداد DLP که تیم پاسخ دهی از قبل با آن کار می کند، قرار می گیرد و شواهد تطبیق را در اختیار پاسخ دهندگان قرار می دهد که از قبل می دانند چگونه آن را بخوانند. این رخداد از همان مسیر صادراتی به SIEM می رسد که رخدادهای ایمیل، وب و از آن عبور می کنند. در نتیجه مشتری همچنان بازپرداخت خود را دریافت می کند، اما شماره کارت در سازمان باقی می ماند. این تعادل میان تجربه کاربری و امنیت داده، یکی از دستاوردهای مهم این یکپارچگی محسوب می شود.
دو لایه، دو وظیفه: معماری راهکار
این یکپارچگی به این دلیل کار می کند که هر طرف کاری را انجام می دهد که برای آن ساخته شده است. Tetrate Agent Router نقطه اجرا یا Enforcement Point است، یعنی روتر در مسیر ترافیک هوش مصنوعی، مدل زبانی و MCP. مشتریان مشترک از قبل آن را به دلایلی غیر از DLP اجرا می کنند که شامل دسترسی یکپارچه به مدل های سراسر ارائه دهندگان، مسیریابی هوشمند با انتقال خودکار در صورت افت کیفیت ارائه دهنده، دید و کنترل هزینه در سطح توکن، اتصال ابزار MCP و مشاهده پذیری در سطح تراکنش از آنچه عامل ها واقعا انجام می دهند، می شود. این روتر بر پایه Envoy AI Gateway ساخته شده که Tetrate هم بنیان گذار و هم نگهدارنده آن است. در سمت دیگر، Symantec DLP موتور تشخیص و تصمیم گیری است که در آن طبقه بندی، نوشتن سیاست، مدیریت رخداد و گردش کار پاسخ از طریق Enforce در محل یا کنسول ابری DLP مدیریت می شود.
تقسیم کار عمدی میان روتر و سیمانتک DLP
این تقسیم کار عمدی است. Agent Router جایگزین DLP سازمانی نمی شود. Symantec DLP همچنان سیستم طبقه بندی، تشخیص، سیاست، رخداد و تصمیم گیری است و Agent Router نقطه اجرای هوش مصنوعی و MCP محسوب می شود. برای تیم های امنیتی، مدل عملیاتی به یک جمله خلاصه می شود: همان سیاست ها، همان کنسول، کانال جدید. هوش مصنوعی به کانال دیگری در برنامه DLP که از قبل در حال اجراست تبدیل می شود، نه یک برنامه موازی با کنسول خودش و شکاف های خودش. Agent Router Enterprise همچنین دارای AI Guardrails بومی است که اجرای سیاست در زمان اجرا در دروازه را فراهم می کند. این دو لایه مکمل یکدیگرند نه رقیب. گاردریل های بومی دروازه کنترل های سریع و محلی را انجام می دهند، در حالی که Symantec DLP عمق تشخیص سازمانی، مدیریت سیاست یکپارچه و گردش کار رخداد را که یک برنامه DLP تحت مقررات نیاز دارد، فراهم می کند. اکثر محیط های تحت مقررات هر دو را خواهند خواست.
مکانیزم فنی اتصال از طریق ext_proc
از نظر مکانیکی، این دو از طریق رابط استاندارد پردازش خارجی Envoy یا ext_proc به هم متصل می شوند. Agent Router برنامه DLP Traffic Extension را فراخوانی می کند که محتوا را برای تشخیص ارسال کرده و یک تصمیم مجاز یا مسدود را بازمی گرداند، بدون هیچ تغییری در هسته روتر. بارهای MCP امروزه به عنوان محتوای درخواست و پاسخ اسکن می شوند. نکته قابل توجه این است که DLP Traffic Extension کار جدیدی نیست و از قبل در تولید در برابر دروازه های مبتنی بر Envoy مستقر شده است. بنابراین سازمان هایی که زیرساخت Envoy دارند، می توانند از این قابلیت بدون بازنویسی معماری خود بهره مند شوند.
چرا روتر نقطه بازرسی مناسب است
اکثر مشتریان مشترک، Agent Router را به دلایل امنیتی اتخاذ نکردند. تیم مهندسی پلتفرم آن را برای مسیریابی، انتقال خودکار، تخصیص هزینه و مشاهده پذیری پذیرفته بود. آن تصمیم به آرامی چیزی را ایجاد کرد که تیم های امنیتی مدتی بود از آن محروم بودند: یک نقطه واحد که تمام ترافیک عامل از قبل در آن همگرا می شود. گزینه جایگزین، ابزارگذاری عامل ها یکی یکی است که شامل نصب یک SDK در هر چارچوب، ارتقای کتابخانه برای هر تیم سازنده عامل و بازبینی برای هر سرور ابزار جدید می شود. این روش نمی تواند با سرعت ساخت عامل ها همگام باشد. اجرای سیاست در روتر هیچ چیزی از آن تیم ها نمی خواهد: نه تغییر کد، نه SDK و نه استقرار به ازای هر عامل. اگر عامل های شما از طریق Agent Router مسیریابی می شوند، در دامنه پوشش قرار دارند و همین کل داستان ورود به سیستم است.
داده در مرز خودتان باقی می ماند
برای محیط تولید، شکل توصیه شده، Tetrate Agent Router Enterprise با یک صفحه داده تحت کنترل مشتری است که در محل یا به صورت توزیع شده در محیط های سازمان مستقر می شود و سرویس تشخیص توزیع شده یا DDS سیمانتک در کنار آن در زیرساخت شما اجرا می شود. این معماری یک ویژگی دارد که از هر قابلیت دیگری مهمتر است: دستورات خام، پاسخ های مدل و بارهای ابزار هرگز از مرز اعتماد شما خارج نمی شوند. محتوا در محیط شما اسکن می شود و نیازی به رفت و برگشت ابری ندارد. صفحه مدیریت Agent Router فقط پیکربندی، سلامت و ابرداده تایید شده را دریافت می کند و هرگز بارهای خام را نمی بیند. حاکمیت داده در اینجا یک معماری است، نه یک گزینه پیکربندی. برای تیم هایی که یک بک اند تشخیص مدیریت شده می خواهند، سرویس تشخیص ابری یا CDS یک جایگزین میزبانی شده توسط Broadcom ارائه می دهد که برای اسکن از راه دور و حجم پایین تر مناسب است، البته با محدودیت هایی در حجم اسکن داده. هر دو بک اند همان API های REST سیمانتک DLP و همان قابلیت های تشخیص را ارائه می دهند. تغییر بین آن ها یک تغییر پیکربندی است نه تغییر کد، و هر دو کنسول بر هر دو حاکم هستند.
مسیر استقرار: روز اول پایش، روز دوم جلوگیری
مسیر استقرار این راهکار عمدا بی هیجان طراحی شده است. روز اول حالت پایش یا Monitor Mode است که نقطه شروع توصیه شده محسوب می شود. هر دستور، پاسخ، فراخوانی ابزار و نتیجه ابزار که از Agent Router عبور می کند در برابر سیاست بازرسی می شود و رخدادها تولید می شوند، اما هیچ چیزی مسدود نمی شود و رفتار هیچ عاملی تغییر نمی کند. اکثر تیم ها در هفته اول غافلگیری هایی کشف می کنند: عاملی که داده حساس را در پاسخ ها بازگو می کند، سرور ابزاری که بسیار بیشتر از آنچه عامل خواسته بازمی گرداند، یا داده تحت مقرراتی که هیچ کس انتظارش را درون نتیجه ابزار نداشت. همین مشاهده پذیری هدف اصلی است. روز دوم حالت جلوگیری یا Prevent Mode است. زمانی که سیاست ها در برابر ترافیک مشاهده شده تنظیم شدند، درخواست ها و پاسخ های نقض کننده به صورت درون خطی با یک پیام سیاست شفاف مسدود می شوند و سابقه رخداد دقیقا نشان می دهد چه چیزی و چرا متوقف شده است. پاکسازی درون خطی ترافیک هوش مصنوعی در دروازه به عنوان یک بهبود آینده برنامه ریزی شده است و امروزه تصمیم اجرا در روتر مجاز یا مسدود است، با ثبت کامل رخداد در هر دو حالت.
شروع کار و چشم انداز آینده
یکپارچگی Symantec DLP با Tetrate Agent Router در حالت پیش نمایش در دسترس است و کار مشترک ادامه دارد. آگاهی عمیق تر از MCP و پوشش گسترده تر ارائه دهندگان در نقشه راه قرار دارند. اگر سازمان شما در حال پذیرش هوش مصنوعی عامل گرا روی Tetrate Agent Router است یا در حال ارزیابی این موضوع است که برنامه DLP شما چگونه به ترافیک عامل گسترش می یابد، می توانید با تیم حساب Broadcom یا Tetrate تماس بگیرید تا درباره دسترسی زودهنگام گفتگو کنید. عامل های شما از قبل هزاران فراخوانی را به نمایندگی از شما انجام می دهند. سوال این است که آیا کسی بررسی می کند چه چیزی از سیم عبور می کند. اکنون، در روتری که آن ها از قبل از آن عبور می کنند و با برنامه DLP که از قبل مالک آن هستید، کسی این کار را انجام می دهد. این پیشرفت نشان دهنده جهت گیری جدید سیمانتک به سمت حفاظت از کانال های نوظهور هوش مصنوعی است.
اهمیت این یکپارچگی برای سازمان ها
گسترش Symantec DLP به Tetrate Agent Router یک گام مهم در تکامل امنیت داده محسوب می شود. سازمان هایی که از هوش مصنوعی عامل گرا استفاده می کنند، با چالش جدیدی روبرو هستند که کنترل های سنتی قادر به پاسخگویی به آن نیستند. این یکپارچگی با حفظ سیاست ها، کنسول و گردش کار موجود، هوش مصنوعی را به عنوان یک کانال جدید در برنامه DLP موجود ادغام می کند. ویژگی کلیدی این راهکار، اجرای تشخیص در مرز خود سازمان است که تضمین می کند داده های حساس هرگز از محیط تحت کنترل خارج نمی شوند. با توجه به سرعت رشد استفاده از هوش مصنوعی در سازمان ها، چنین راهکارهایی برای حفاظت از داده های تحت مقررات ضروری به نظر می رسند و سازمان ها باید هرچه سریعتر به فکر گسترش برنامه های امنیتی خود به این حوزه باشند.