سیمانتک DLP در لبه ابر با Kubernetes و معماری، استقرار و کاربردهای بومی Cloud
سیمانتک DLP در لبه ابر با Kubernetes و معماری، استقرار و کاربردهای بومی Cloud
چرا امنیت داده در محیط ابری به رویکردی تازه نیاز دارد
با شتاب گرفتن مهاجرت سازمان ها به محیط ابری، مرزهای سنتی شبکه فروپاشیده اند. داده دیگر تنها در پایگاه داده های داخلی یا برنامه های SaaS مدیریت شده باقی نمی ماند؛ بلکه به طور مداوم از طریق بارهای کاری ابری سفارشی، توابع بدون سرور و ذخیره سازی بومی ابر جریان می یابد. در چنین شرایطی، ارسال ترافیک ابری به مرکز داده متمرکز برای بازرسی، پیچیدگی و تأخیر بیشتری ایجاد می کند. تیم های امنیتی به ابزارهایی نیاز دارند که با چابکی، مقیاس پذیری و خودکارسازی محیط هایی که محافظت می کنند هماهنگ باشند و مهم تر از همه، به خود داده نزدیک تر شوند.
سیمانتک با درک این واقعیت، راهکار Distributed Detection Service یا DDS را طراحی کرده است؛ موتور قدرتمند جلوگیری از نشت داده (DLP) که حفاظت داده در سطح سازمانی را مستقیماً به زیرساخت ابری می آورد. در ادامه به بررسی معماری، مدل استقرار و کاربردهای بومی ابر DDS سیمانتک می پردازد و نشان می دهد چگونه Kubernetes این سرویس را به یک راهکار مقیاس پذیر و مقاوم تبدیل می کند.
جایگاه DLP در معماری ابری مدرن
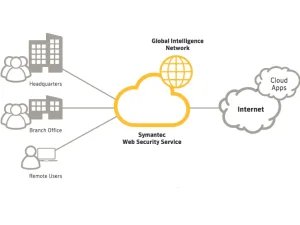
سرویس تشخیص توزیع شده سیمانتک DLP یک موتور DLP با کارایی بالا است که برای آوردن جلوگیری از نشت داده در سطح سازمانی به زیرساخت ابری طراحی شده است. به جای مسیریابی ترافیک ابری به مرکز داده متمرکز برای بازرسی، DDS در کنار بارهای کاری قرار می گیرد، محتوا را تحلیل می کند، داده های حساس را شناسایی می کند و سیاست ها را در زمان واقعی در لبه ابر اجرا می کند.
نکته مهم این است که DDS جایگزین راهبرد حفاظت از داده موجود شما نمی شود، بلکه آن را کامل می کند. این سرویس به عنوان پلی بومی ابر بین DLP داخلی سیمانتک و Cloud DLP عمل می کند و به سازمان ها اجازه می دهد همان سیاست های یکپارچه و جریان های کاری مدیریت رخداد را به محیط های ابری سفارشی گسترش دهند. راهکارهای سنتی DLP برای محیط های داخلی ساخته شده بودند و روی سرورهای فیزیکی یا ماشین های مجازی ثابت مستقر می شدند. این نسخه های قدیمی توانایی یکپارچگی بومی با زیرساخت ابری مدرن را نداشتند؛ نمی توانستند به طور یکپارچه با بارهای کاری ابری مقیاس پذیری خودکار داشته باشند، به مدیران اسرار بومی ابر دسترسی پیدا کنند یا ترافیک API محور را بدون تغییر مسیر پیچیده شبکه بازرسی کنند.
سیمانتک DDS را دقیقاً با در نظر گرفتن همین چالش ها معماری کرده است. تیم های پلتفرم و امنیت می توانند DDS را مستقیماً در خوشه های Kubernetes مستقر کنند و حفاظت داده در سطح سازمانی را به صورت بومی به لبه ابر بیاورند.
معماری بومی ابر DDS در Kubernetes
استقرار یک موتور پیچیده DLP در محیطی بدون حالت و زودگذر، چالش های بزرگی را پیش روی تیم ها قرار می دهد. DDS این چالش ها را با استفاده از ابتدایی های بومی Kubernetes حل می کند. در ادامه مهم ترین جنبه های این معماری بررسی می شود.
انعطاف پذیری در استقرار و رویکرد GitOps
DDS به صورت یک Helm chart استاندارد بسته بندی شده است که یکپارچگی بی دردسر با جریان های کاری DevOps مدرن را ممکن می کند. تیم های امنیتی می توانند زیرساخت بازرسی خود را با ابزارهای Infrastructure-as-Code مانند Helm و Terraform مدیریت کنند و همان دقت و خودکارسازی را که برای کد برنامه به کار می برند، برای زیرساخت امنیتی نیز اعمال کنند. این رویکرد باعث می شود پیکربندی امنیتی قابل بازتولید، قابل نسخه بندی و قابل حسابرسی باشد.
مقیاس پذیری خودکار پویا
ترافیک ابری غیرقابل پیش بینی است. با استفاده از Horizontal Pod Autoscaling یا HPA در Kubernetes، استقرار DDS می تواند تعداد پادهای بازرسی را در زمان اوج ترافیک به طور خودکار افزایش دهد تا تأخیر پایین حفظ شود و سپس در دوره های آرام تر آن ها را کاهش دهد تا هزینه های محاسباتی بهینه شوند. این ویژگی به ویژه برای سازمان هایی مهم است که با الگوهای ترافیکی نامنظم و فصلی مواجه هستند.
به روزرسانی بدون قطعی
به روزرسانی تجهیزات امنیتی سنتی اغلب به پنجره های نگهداری و قطعی سرویس نیاز دارد. با Kubernetes، DDS از به روزرسانی های غلتان استفاده می کند. پادها یکی یکی به روزرسانی می شوند تا سرویس بازرسی در دسترس بماند و جریان های ترافیکی در حین انتشار نسخه جدید بدون وقفه ادامه یابند. این قابلیت برای سازمان هایی که به دنبال انطباق با الزامات دسترس پذیری بالا هستند، ارزش زیادی دارد.
هویت پایدار
وقتی یک موتور DDS با کنسول سیمانتک DLP ثبت نام می کند، یک هویت منحصربه فرد ایجاد می کند. برای جلوگیری از از دست رفتن این هویت هنگام راه اندازی مجدد پادهای زودگذر، DDS به صورت StatefulSet با Persistent Volume Claim یا PVC مستقر می شود. این طراحی از دانلود مجدد سیاست های DLP و از دست رفتن داده های رخداد در صورت جابه جایی پاد جلوگیری می کند و پایداری عملیاتی را تضمین می کند.
مدیریت اسرار مبتنی بر مدل اعتماد صفر
DDS برای فعالیت خود به اسرار نیاز دارد، از جمله فایل های احراز هویت و گواهی های mTLS. به همین دلیل از درایورهای CSI در Kubernetes استفاده می کند تا اسرار را به صورت به هنگام و امن از خزانه های بومی ابر مانند Google Secret Manager، AWS Secrets Manager یا Azure Key Vault دریافت کند. این رویکرد با اصول اعتماد صفر همسو است و از ذخیره سازی طولانی مدت اسرار حساس در محیط خوشه جلوگیری می کند.
سازگاری با محیط ابری شما
یک اصل طراحی محوری در DDS مدرن، استقلال از پلتفرم است؛ یعنی ساخته شده تا هر جا بارهای کاری شما زندگی می کنند، اجرا شود. همین رویکرد را می توان هر جا که بارهای کاری Kubernetes اجرا می شوند به کار برد. صرف نظر از این که از Google Kubernetes Engine یا GKE، Amazon EKS، Azure Kubernetes Service یا AKS و حتی توزیع های Kubernetes ابر خصوصی مانند VMware یا Red Hat OpenShift استفاده می کنید، DDS خود را با محیط هدف سازگار می کند.
DDS به طور بومی با لوازم متعادل کننده بار داخلی ارائه دهنده ابر، کلاس های ذخیره سازی بلوکی و نقش های Workload Identity یا IAM یکپارچه می شود. این ویژگی به تیم ها روشی یکسان برای استقرار DLP در محیط های ترکیبی و چند ابری می دهد، بدون آن که نیاز باشد استقرار را برای هر پلتفرم از نو بسازند. چنین رویکردی بار عملیاتی را به میزان چشمگیری کاهش می دهد و consistency را در سراسر محیط های ابری تضمین می کند.
کاربردهای بومی ابر که DDS ممکن می سازد
با انتقال موتور بازرسی مستقیماً به زیرساخت ابری، DDS چندین یکپارچگی بی دردسر با سرویس های بومی ابر را ممکن می کند که در ادامه بررسی می شوند.
حفاظت از بارهای کاری هوش مصنوعی مولد
همان طور که سازمان ها عامل های خودمختار و مدل های زبانی بزرگ را مستقر می کنند، اطلاعات حساس می تواند از طریق اعلان ها، پاسخ های مدل و فراخوانی ابزارها جریان یابد. DDS مستقیماً با Google Agent Gateway، که بخشی از پلتفرم Gemini Enterprise Agent است، از طریق Symantec DLP Traffic Extension یکپارچه می شود. این امکان باعث می شود بازرسی DLP حتی در حین حرکت ترافیک مرتبط با هوش مصنوعی در محیط اعمال شود و سازمان ها بتوانند سیاست های حفاظت داده موجود خود را به تعاملات هوش مصنوعی نیز گسترش دهند.
امن سازی ترافیک خروجی و ورودی
ماشین های مجازی داخلی و دسکتاپ های ابری نیاز به دسترسی به سرویس های خارجی مانند اینترنت دارند، اما این دسترسی خطر بزرگی برای نشت داده ایجاد می کند. DDS می تواند در همان VPC شبکه ابری در لبه شبکه اجرا شود و با سرویس هایی مانند Google Secure Web Proxy یا SWP و Application Load Balancers یا ALB یکپارچه شود و بازرسی DLP را به ترافیک در حال مسیریابی نزدیک تر کند. این رویکرد به ویژه برای سازمان هایی که نگران خروج داده های حساس از طریق ترافیک وب هستند، حیاتی است.
اسکن ذخیره سازی ابری و پایگاه های داده
سطل های ذخیره سازی ابری و پایگاه های داده ستون فقرات دریاچه های داده مدرن هستند، اما اغلب به اشتباه پیکربندی می شوند یا به محل تجمع داده های حساس PII و PHI تبدیل می شوند. با اجرای بومی DDS در ابر، تیم ها می توانند Symantec DLP Scanner را از طریق سرویس های بدون سرور مانند Google Cloud Run یا AWS Lambda مستقر کنند تا این مخازن را در مقیاس بزرگ بازرسی کنند. اسکنر داده را می کشد و برای بازرسی به DDS می فرستد و به تیم ها کمک می کند فوراً سوابق حساس را شناسایی، قرنطینه یا پوشانده کنند.
نمونه ای از استقرار با سیمانتک DDS
استقرار و بهره برداری از سیمانتک DDS طراحی شده تا سادگی و انعطاف پذیری اجرای هر میکروسرویس بومی ابر مدرن را منعکس کند. DDS که به صورت Helm chart استاندارد بسته بندی شده، زیرساخت پیچیده پلتفرم را به کد اعلانی تبدیل می کند و به تیم های امنیت و پلتفرم اجازه می دهد زیرساخت بازرسی را با شیوه های استاندارد GitOps و خط لوله های CI/CD خودکار مدیریت کنند. یک کلید پیکربندی واحد مانند cloudProvider با مقادیر gcp، aws یا azure به طور خودکار استقرار را با ابر هدف سازگار می کند. این ویژگی به طور پویا کلاس های ذخیره سازی بومی ابر، نقش های IAM مانند GCP Workload Identity یا AWS IRSA و حاشیه نویسی های متعادل کننده بار داخلی را بدون نیاز به قالب های اختصاصی برای هر پلتفرم متصل می کند.
فراتر از استقرار اولیه، DDS مدیریت اسرار، مقاومت و مقیاس پذیری عملیاتی را نیز به طور خودکار انجام می دهد. مصنوعات امنیتی و گواهی های mTLS به صورت به هنگام از خزانه های ابری بومی از طریق Workload Identity دریافت می شوند، در حالی که StatefulSet های Kubernetes با اتصال حجم های پایدار به پادهای منفرد اجازه می دهند هویت ثبت نام و وضعیت خود را در طول راه اندازی مجدد حفظ کنند. HPA و به روزرسانی های غلتان بدون قطعی نیز به DDS کمک می کنند تا با نیازهای ترافیکی زمان واقعی مقیاس شود و بازرسی داده بدون وقفه در اوج عملکرد انجام شود.
نتیجه این است که استقرار DLP می تواند از همان خودکارسازی، مقیاس پذیری و شیوه های چرخه حیات که برای برنامه های بومی ابر تثبیت شده اند استفاده کند، عملیات را برای تیم های امنیتی ساده تر کند و راهبرد امنیت داده سازمان را تقویت نماید.
DLP را به جایی ببرید که داده ابری شما واقعاً زندگی می کند
برنامه های بومی ابر نحوه زندگی و حرکت داده را تغییر داده اند و به تبع آن، زیرساخت DLP نیز باید تغییر کند. اجرای سیمانتک DDS روی Kubernetes بازرسی DLP را مستقیماً به محیط های ابری می آورد و روشی ساده تر برای محافظت از داده نزدیک تر به بارهای کاری و ترافیکی که نیاز به حفاظت دارند فراهم می کند، آن هم با استفاده از همان شیوه های GitOps، CI/CD و مقیاس پذیری خودکار که تیم های شما با آن آشنا هستند.
سیمانتک DDS به تیم ها روشی انعطاف پذیرتر و سازگارتر برای گسترش حفاظت های DLP موجود به محیط های بومی ابر در حین تکامل زیرساختشان می دهد. به جای صرف زمان برای ساخت رویکردهای جداگانه حول هر سرویس ابری جدید، تیم ها می توانند به سرعت از DDS برای آوردن بازرسی، سیاست ها و مدیریت رخداد به همان چارچوب استفاده کنند. چه در حال اسکن ترافیک وب خروجی باشید، چه securing ذخیره سازی ابری یا محافظت از داده ای که از طریق هوش مصنوعی عامل محور جریان دارد، استقرار DDS روی Kubernetes پایه ای مقاوم و مقیاس پذیر برای گسترش DLP سازمانی به ابر فراهم می کند.
پرسش های متداول درباره DLP بومی ابر و Kubernetes
DLP بومی ابر چگونه کار می کند؟
DLP بومی ابر بازرسی داده را به بارهای کاری، برنامه ها و ترافیک ابری که محافظت می شوند نزدیک تر می کند، به جای آن که صرفاً به زیرساخت متمرکز تکیه کند. این رویکرد داده را در حین حرکت از برنامه های ابری، API ها، ذخیره سازی، پایگاه های داده و سایر سرویس های ابری بازرسی می کند و به سازمان ها کمک می کند کنترل های DLP را در محیط های ابری توزیع شده اعمال کنند و نیاز به مسیریابی ترافیک ابری به مرکز داده مرکزی را کاهش دهند.
DLP چگونه می تواند از داده در حال حرکت در برنامه ها و عامل های هوش مصنوعی محافظت کند؟
DLP می تواند داده های حساس را در حین حرکت در برنامه ها و عامل های هوش مصنوعی بازرسی کند، از جمله اطلاعات موجود در اعلان ها، پاسخ های مدل و فراخوانی ابزارها. این امکان به تیم های امنیتی روشی برای اعمال سیاست های حفاظت داده موجود به ترافیک مرتبط با هوش مصنوعی در کنار سایر جریان های داده ابری می دهد. با تبدیل شدن بارهای کاری هوش مصنوعی به بخشی از محیط های ابری، بازرسی این تعاملات می تواند به سازمان ها کمک کند حرکت داده های حساس را شناسایی و مهم تر از آن کنترل کنند.
آیا DLP می تواند در Kubernetes اجرا شود و تیم های امنیتی چه نکاتی را باید در نظر بگیرند؟
بله. DLP می تواند به عنوان یک سرویس بومی ابر در Kubernetes اجرا شود، اما استقرار باید مقیاس پذیری، مقاومت، هویت، اسرار و مدیریت چرخه حیات را در نظر بگیرد. سیمانتک DDS به صورت Helm chart بسته بندی شده و می تواند در محیط هایی از جمله GKE، EKS، AKS و توزیع های Kubernetes ابر خصوصی اجرا شود. این ویژگی به سازمان ها اجازه می دهد سیاست های DLP موجود و مدیریت رخداد خود را مستقیماً به محیط های بومی ابر گسترش دهند، بدون آن که سرعت عملیات را کاهش دهند.
جمع بندی
سیمانتک DLP Distributed Detection Service نشان دهنده گامی مهم در تکامل جلوگیری از نشت داده است. با بهره گیری از Kubernetes به عنوان بستر استقرار، DDS مقیاس پذیری خودکار، مقاومت، به روزرسانی بدون قطعی، هویت پایدار و مدیریت اسرار مبتنی بر اعتماد صفر را به ارمغان می آورد. این سرویس با پشتیبانی از GKE، EKS، AKS و توزیع های ابر خصوصی، رویکردی یکسان و قابل حمل برای حفاظت داده در محیط های ترکیبی و چند ابری ارائه می دهد. از حفاظت از بارهای کاری هوش مصنوعی مولد و امن سازی ترافیک خروجی گرفته تا اسکن ذخیره سازی ابری و پایگاه های داده، DDS به سازمان ها کمک می کند DLP سازمانی را به همان جایی ببرند که داده واقعاً در آن زندگی می کند: لبه ابر.