آیا با قطع شدن سرویسهای ابری، امنیت سازمان شما نیز از بین میرود؟
آیا قطعی سرویسهای ابری، امنیت سازمان شما را تهدید میکند؟
وابستگی پنهان کسبوکارها به زیرساخت ابری
در عصر دیجیتال امروز، کمتر سازمانی را میتوان یافت که بخش قابل توجهی از عملیات خود را به خدمات ابری وابسته نکرده باشد. از ذخیرهسازی دادهها و اجرای برنامههای کاربردی گرفته تا احراز هویت کارکنان و مدیریت دسترسیها، همگی در بستر ابر انجام میشوند. این وابستگی عمیق، هرچند مزایای بیشماری مانند کاهش هزینهها، مقیاسپذیری سریع و دسترسی از هر مکان را به همراه دارد، اما یک ریسک بنیادین را نیز پنهان میکند: آسیبپذیری در برابر قطعیهای ابری.
پرسش کلیدی این است: زمانی که سرویس ابری مورد اعتماد شما از دسترس خارج میشود، چه اتفاقی برای لایههای امنیتی سازمان میافتد؟ آیا صرفاً دسترسی به فایلها مختل میشود، یا اینکه سپر دفاعی سازمان در برابر حملات سایبری نیز فرو میریزد؟
چرا قطعی سرویسهای ابری اجتنابناپذیر است؟
آمار نگرانکننده از قطعیهای بزرگ
در سالهای اخیر، شاهد افزایش چشمگیر قطعیهای سراسری در زیرساختهای ابری پیشرو جهان مانند Amazon Web Services، Microsoft Azure و Cloudflare بودهایم. این اختلالات، که گاه ساعاتی و گاه روزها به طول انجامیدهاند، تأثیرات زنجیرهای گستردهای بر هزاران سازمان در سراسر دنیا گذاشتهاند. بررسیها نشان میدهد که هیچ ارائهدهنده ابری، حتی بزرگترین بازیگران این عرصه، از خطر قطعی مصون نیست.
عوامل اصلی بروز اختلال در خدمات ابری
دلایل متعددی میتواند منجر به قطعی سرویسهای ابری شود که مهمترین آنها عبارتند از:
پیکربندیهای اشتباه: خطاهای ساده در تنظیمات شبکه یا سرورها که میتوانند کل سرویس را از کار بیندازند.
نشت اطلاعات احراز هویت: دسترسی غیرمجاز به کلیدهای امنیتی که منجر به اختلال یا حمله میشود.
باگهای نرمافزاری: نقصهای فنی در کدهای برنامهنویسی که در مقیاس بزرگ بروز میکنند.
خطای انسانی: بر اساس پیشبینی مؤسسه گارتنر، تا سال ۲۰۲۵ بیش از ۹۹٪ از شکستهای امنیتی در محیطهای ابری ناشی از خطای انسانی خواهد بود.
حملات سایبری هدفمند: از جمله حملات DDoS که مستقیماً زیرساخت ابری را هدف قرار میدهند.
اختلالات فیزیکی: حوادث طبیعی، قطع برق یا خرابی سختافزار در مراکز داده.
هزینه واقعی قطعی ابر: فراتر از از دست رفتن سرویس
تأثیر قطعی ابر بر لایههای امنیتی سازمان
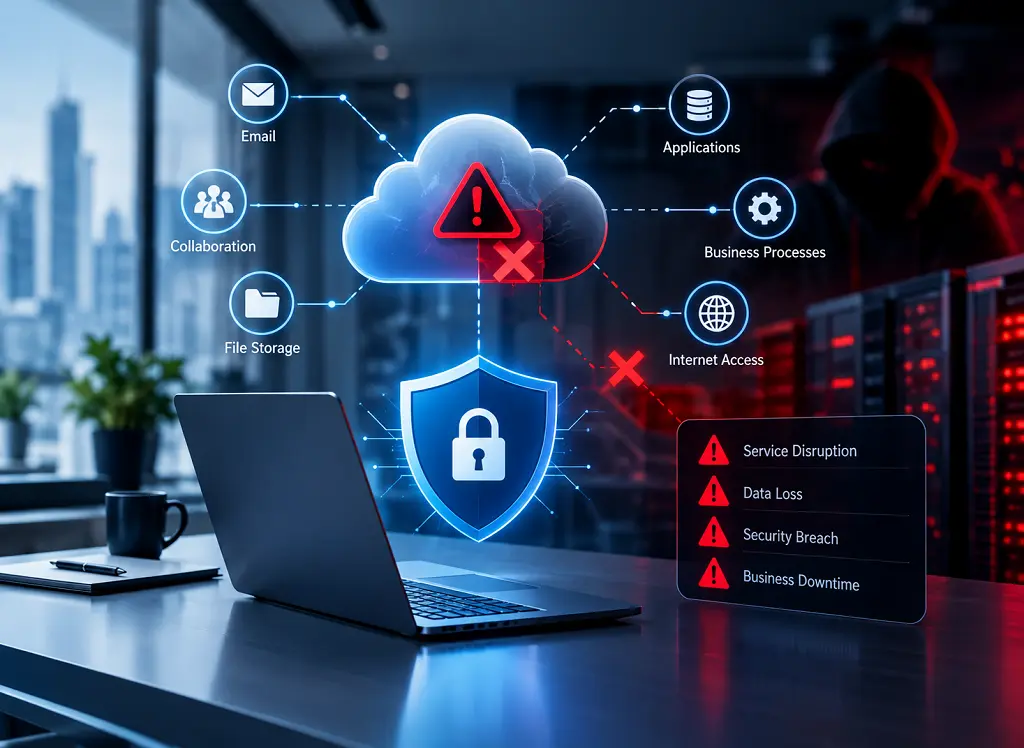
بسیاری از مدیران تصور میکنند که قطعی ابر تنها به معنای عدم دسترسی موقت به فایلها یا برنامههاست. اما واقعیت بسیار خطرناکتر است. زمانی که زیرساخت ابری از کار میافتد، ابزارهای امنیتی حیاتی نیز همزمان غیرفعال میشوند. این ابزارها شامل موارد زیر هستند:
سامانههای ضد بدافزار ابری: که دیگر قادر به اسکن ترافیک ورودی نیستند.
فایروالهای ابری: که محافظت از شبکه را متوقف میکنند.
درگاههای امن وب (SWG): که دسترسی به اینترنت ایمن را مسدود میکنند.
سیستمهای مدیریت هویت و دسترسی (IAM): که احراز هویت کاربران را با اختلال مواجه میسازند.
سیستمهای تشخیص و پاسخ به تهدید (EDR/XDR): که پایش مداوم را از دست میدهند.
تشبیهی ملموس از خطر پیشرو
تصور کنید سازمان شما خانهای است که تمام قفلها، دوربینهای مداربسته و سیستمهای هشدار آن به برق شهری وابستهاند. اگر برق قطع شود، نه تنها چراغها خاموش میشوند، بلکه درها نیز باز میمانند و دزدها میتوانند آزادانه وارد شوند. قطعی ابر دقیقاً همین وضعیت را برای امنیت سایبری سازمان ایجاد میکند.
نمونه واقعی: حمله زنجیره تأمین در سال ۲۰۲۵
در ابتدای سال ۲۰۲۵، حمله بدافزار زنجیره تأمین به بیش از ۱۰۰ نمایندگی فروش خودرو رخ داد. مهاجمان از فرصت قطعی سیستمهای ابری و غیرفعال بودن حفاظتهای امنیتی استفاده کردند و توانستند به دادههای حساس نفوذ کنند. این حادثه نشان داد که چگونه یک قطعی ساده میتواند به یک فاجعه امنیتی تبدیل شود.
آمار تکاندهنده از خسارات مالی
بر اساس گزارشهای معتبر، در سال ۲۰۲۳ بیش از ۹۳٪ سازمانها هزینهای بیش از ۳۰۰ هزار دلار در هر ساعت قطعی متحمل شدند. همچنین ۷۱٪ از سازمانها نشت اطلاعات را بزرگترین دغدغه امنیتی در فضای ابری میدانند. این اعداد بهخوبی نشان میدهد که قطعی ابر یک تهدید جدی برای تداوم کسبوکار و امنیت اطلاعات است.
راهکارهای سیمانتک برای تابآوری امنیتی در دوران قطعی ابر
شرکت سیمانتک، بهعنوان یکی از پیشروترین ارائهدهندگان راهکارهای امنیت سایبری جهان، مجموعهای کامل از ابزارها و استراتژیها را برای مقابله با چالش قطعی ابر توسعه داده است. در ادامه، پنج راهکار کلیدی که سازمانها را در برابر این تهدیدات مقاوم میسازد، بررسی میکنیم.
۱. معماری چند ابری برای کاهش نقاط شکست
اتکا به یک ارائهدهنده خدمات ابری، سازمان را در برابر یک نقطه شکست واحد (Single Point of Failure) بسیار آسیبپذیر میکند. سیمانتک با ارائه راهکارهای cloud-agnostic، امکان اجرای سیاستهای امنیتی را در چند فضای ابری بهصورت همزمان فراهم میسازد. این یعنی اگر یک ابر دچار اختلال شود، ابزارهای امنیتی همچنان از طریق زیرساختهای دیگر به کار خود ادامه میدهند و هیچ وقفهای در حفاظت ایجاد نمیشود.
۲. تقویت مدیریت هویت و دسترسی (IAM)
سیمانتک با ارائه سامانههای پیشرفته مدیریت هویت، امکاناتی مانند احراز هویت چندمرحلهای (MFA)، کنترل دسترسی تطبیقی و سیاستهای دقیق کمحداقل (Least Privilege) را در اختیار سازمانها قرار میدهد. در صورت اختلال در مسیر احراز هویت اصلی، مسیرهای پشتیبان بهصورت خودکار فعال میشوند و دسترسی کاربران مجاز قطع نمیشود. این رویکرد، هویت را به ستون فقرات امنیت ابری تبدیل میکند.
۳. اجرای مدل صفر اعتماد (Zero Trust) در سطح ابری
یکی از مؤثرترین رویکردها برای کاهش سطح حمله در زمان قطعی، استفاده از مدل Zero Trust است. در این مدل، هیچ کاربر یا دستگاهی بهصورت پیشفرض قابل اعتماد نیست و هر درخواست دسترسی باید احراز هویت و مجوزدهی شود. سیمانتک با ایجاد نقاط کنترل توزیعشده (Enforcement Points) در کنار حفاظتهای درونسازمانی (On-Premise) کمک میکند تا حتی در زمان قطع دسترسی به کلود مرکزی، کنترل دسترسی بهصورت محلی ادامه یابد.
۴. پایش مداوم زیرساخت و سلامت سیستمها
سیمانتک ابزارهایی برای پایش پیوسته سلامت سیستمهای ابری و داخلی ارائه میدهد. این ابزارها با بررسی چرخه عمر تجهیزات، بهروزرسانیهای منظم نرمافزار و ارزیابی ریسک، اختلالات احتمالی را پیش از وقوع شناسایی میکنند. این رویکرد پیشدستانه، سازمان را قادر میسازد تا قبل از آنکه قطعی به یک بحران امنیتی تبدیل شود، اقدامات لازم را انجام دهد.
۵. انطباق با الزامات قانونی و تابآوری در ممیزیها
با الزامات فزاینده مقرراتی همچون GDPR و DORA، راهکارهای امنیتی باید توانایی اجرای دسترسی امن و بازیابی سریع در زمان قطعی را داشته باشند. سیمانتک با ارائه گزارشهای خودکار، ثبت لاگهای دقیق و پیادهسازی failover داخلی، سازمان را در مسیر انطباق کامل نگه میدارد. این ویژگی بهویژه برای سازمانهایی که در صنایع حساس فعالیت میکنند، حیاتی است.
آینده امنیت ابری: هوش مصنوعی، تمرکززدایی و تداوم عملیاتی
الف) استفاده از هوش مصنوعی برای تابآوری پیشدستانه
سیمانتک با تکیه بر هوش مصنوعی آموزشدیده بر دادههای واقعی حملات، توانایی شناسایی زودهنگام نشانههای حمله و پیشبینی حرکت بعدی مهاجمان را فراهم کرده است. این قابلیت باعث میشود تهدیدات پیش از آنکه به اختلال واقعی منجر شوند، مهار شوند. هوش مصنوعی میتواند الگوهای غیرعادی ترافیک را تشخیص دهد و حتی در زمان قطعی ابر، بهصورت محلی تصمیمگیری کند.
ب) ابزارهای امنیتی غیرمتمرکز و مستقل از کلود
با حرکت بهسمت معماریهای بدون وابستگی به یک سرویسدهنده خاص، سازمانها انعطاف بیشتری در مقابله با بحران خواهند داشت. سیمانتک ابزارهایی ارائه میدهد که در تمام ابرها و حتی در زیرساخت داخلی قابل استفاده هستند. این رویکرد غیرمتمرکز، وابستگی به یک نقطه خاص را حذف کرده و تابآوری کلی سیستم را افزایش میدهد.
پ) پیادهسازی امنیت همراه با قابلیت بازیابی
ابزارهای سیمانتک قابلیت بازیابی خودکار، کنترل دسترسی در شرایط بحرانی و تولید گزارشهای قابل استناد را فراهم میکنند. این ویژگی به سازمان کمک میکند حتی در زمان ممیزیهای سختگیرانه، همچنان عملکردی امن و قابل دفاع داشته باشد. در واقع، امنیت و بازیابی بهعنوان دو روی یک سکه در نظر گرفته میشوند.
تابآوری امنیتی در دنیای غیرقابل پیشبینی امروز
چرا راهکارهای سنتی BC/DR کافی نیستند؟
سازمانهایی که به راهکارهای سنتی BC/DR (تداوم کسبوکار و بازیابی از فاجعه) متکی هستند، در برابر تهدیدات مدرن و ابرمحور آسیبپذیرند. این راهکارها معمولاً برای سناریوهای خاص مانند بلایای طبیعی طراحی شدهاند و نمیتوانند پیچیدگیهای قطعی ابر و حملات سایبری همزمان را پوشش دهند.
واقعیت اجتنابناپذیر: قطعی ابر میآید، اما پیامدهای آن قابل کنترل است
واقعیت این است که قطعی ابر اجتنابناپذیر است، اما پیامدهای آن اجتنابپذیرند. سازمانهایی که از قبل برای این سناریو آماده شدهاند، میتوانند حتی در زمان اختلال، امنیت خود را حفظ کنند. سیمانتک با ارائه Cloud Secure Web Gateway و راهکارهای SSE، یک مسیر پشتیبان امن فراهم میسازد که حتی در زمان از دست رفتن کنترلهای امنیتی اصلی، همچنان بازرسی ترافیک انجام شود، سیاستهای امنیتی اجرا شود و دید امنیتی حفظ گردد.
سیمانتک در ایران
شرکت آلما شبکه پرداز، بهعنوان نماینده رسمی سیمانتک در ایران، آماده ارائه بهترین آنتیویروس دنیا (سیمانتک) به شما مشتریان گرامی میباشد. با استفاده از راهکارهای سیمانتک، سازمان شما میتواند در برابر قطعیهای ابری مقاوم شود و تداوم کسبوکار خود را تضمن کند.
آمادهسازی، کلید بقا در دنیای ابری
در دنیایی که اختلالها همیشه در کمین هستند، نحوه آمادهسازی ما تعیین میکند که قربانی بعدی باشیم یا مقاومترین بازیگر میدان. قطعی سرویسهای ابری نه تنها دسترسی به اطلاعات را مختل میکند، بلکه میتواند لایههای امنیتی سازمان را نیز از کار بیندازد. اما با اتخاذ رویکردهای مناسب مانند معماری چند ابری، تقویت IAM، اجرای Zero Trust، پایش مداوم و انطباق با الزامات قانونی، میتوان تابآوری امنیتی را تضمین کرد.
سیمانتک با ارائه راهکارهای پیشرفته SSE و Cloud Secure Web Gateway، سازمانها را در برابر این سناریوهای بحرانی محافظت میکند. برای کسب اطلاعات بیشتر و دریافت مشاوره رایگان، با نماینده سیمانتک در ایران، آلما شبکه پرداز، تماس بگیرید.
سؤالات متداول
۱. آیا قطعی ابر میتواند امنیت سازمان من را به خطر بیندازد؟
بله، قطعی ابر میتواند ابزارهای امنیتی مانند فایروال، ضد بدافزار و سیستمهای IAM را غیرفعال کند و سازمان را در برابر حملات آسیبپذیر سازد.
۲. راهکار سیمانتک برای مقابله با قطعی ابر چیست؟
سیمانتک با ارائه راهکارهای SSE، معماری چند ابری، Zero Trust و پایش مداوم، تابآوری امنیتی سازمان را در زمان قطعی تضمین میکند.
۳. چگونه میتوانم از سیمانتک در ایران خریداری کنم؟
شرکت آلما شبکه پرداز، نماینده رسمی سیمانتک در ایران، آماده ارائه مشاوره و فروش محصولات سیمانتک به سازمان شماست.
۴. آیا Zero Trust برای سازمانهای کوچک نیز مناسب است؟
بله، مدل Zero Trust برای سازمانها در هر اندازهای قابل پیادهسازی است و میتواند سطح امنیت را بهطور قابل توجهی افزایش دهد.
۵. هزینه قطعی ابر برای سازمانها چقدر است؟
بر اساس آمار، بیش از ۹۳٪ سازمانها هزینهای بیش از ۳۰۰ هزار دلار در هر ساعت قطعی متحمل میشوند که نشاندهنده اهمیت سرمایهگذاری در تابآوری امنیتی است.