سیمانتک DLP و رتر Agent و حفاظت از داده در عصر هوش مصنوعی
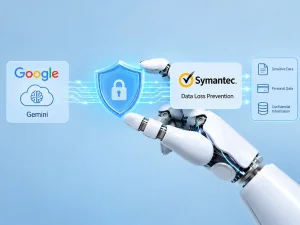
در حالی که سازمانها به سرعت در حال پذیرش هوش مصنوعی عاملی (Agentic AI) هستند، یک شکاف امنیتی جدی در حال شکلگیری است: کانالهای ارتباطی که این عاملهای دقیق ایجاد میکنند، از دید کنترلهای سنتی جلوگیری از نشت داده (DLP) پنهان میمانند. سیمانتک (Symantec) ، با همکاری شرکت ترتریت (Tetrate) راهحلی ارائه کرده که سیاستهای DLP موجود را بدون نیاز به بازنویسی کد، به لایه مسیریابی عاملهای هوش مصنوعی گسترش میدهد.
چرا هوش مصنوعی عاملی یک کانال نشت داده متفاوت است؟
کنترلهای DLP سنتی برای نظارت بر ایمیل، وب و نقاط پایانی طراحی شدهاند. اما یک عامل هوش مصنوعی چگونه کار میکند؟ عاملی که وظیفه حل یک اختلاف صورتحساب را بر عهده دارد، از طریق یک فراخوانی ابزار (Tool Call) سابقه مشتری را دریافت میکند، آن را به عنوان زمینه (Context) به مدل زبانی میفرستد، پاسخ مدل را دریافت میکند و سپس نتیجه را به ابزار دیگری (مثلاً یک سرویس ایمیل شخص ثالث) منتقل میکند. تمام این تبادلات در قالب بارهای داده JSON و به صورت سرویسبهسرویس و با سرعت ماشین انجام میشود. هیچیک از این دادهها از صندوق ورودی ایمیل، مرورگر وب یا نقطه پایانی عبور نمیکند. بنابراین، DLP سنتی هرگز آن را نمیبیند .
نکته کلیدی این است که این یک حمله نیست. هیچ تزریق دستور (Prompt Injection)، هیچ شکستن محدودیت (Jailbreak) و هیچ اعتبارنامه به خطر افتادهای وجود ندارد. این فقط یک عامل هوش مصنوعی است که در حال انجام وظیفه محولشده خود است، در حالی که دادههای حساس و تنظیمشده را در دست دارد. این ماهیت «عادی» و «مجاز» جریان داده است که آن را از هر کانال دیگری که یک برنامه DLP تاکنون پوشش داده، متمایز میکند .
راهحل بازرسی DLP درونخطی در مسیریاب عامل
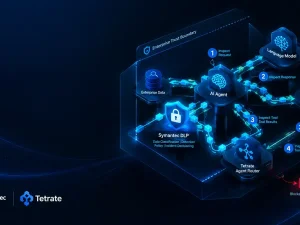
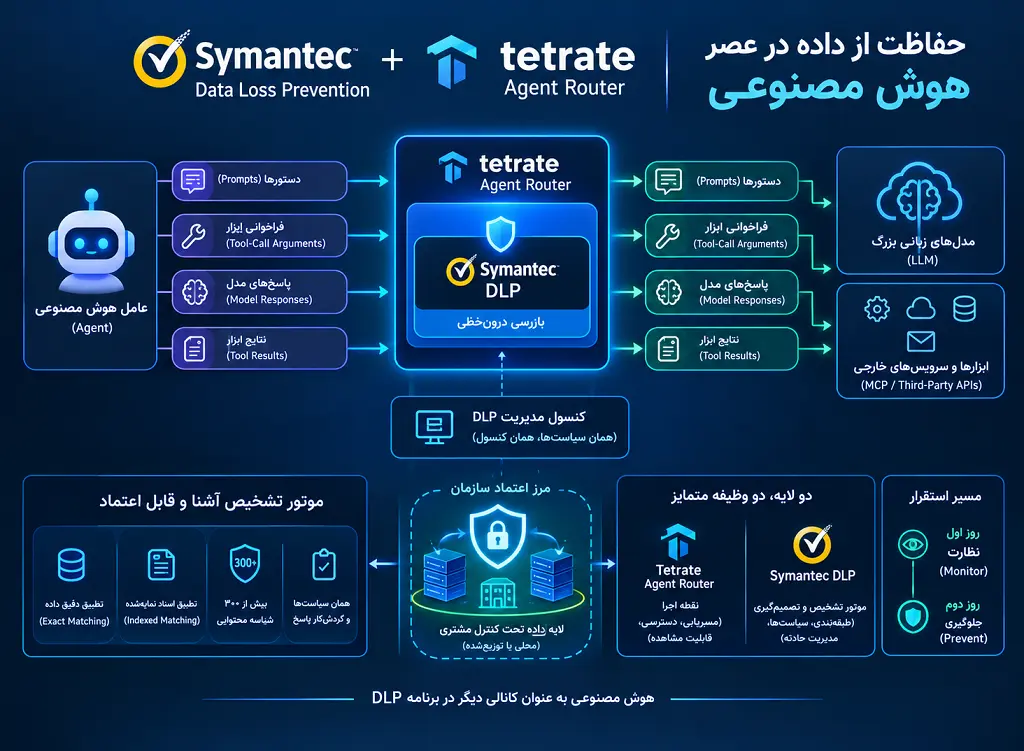
برادکام و ترتریت با یکپارچهسازی Symantec Data Loss Prevention با Tetrate Agent Router، این شکاف را هدف گرفتهاند. در این معماری، ترافیک عاملها که از مسیریاب عبور میکند—شامل دستورها (Prompts) در مسیر رفت به سمت مدل، پاسخهای مدل در مسیر برگشت، آرگومانهای فراخوانی ابزار و نتایج ابزار—به صورت درونخطی (Inline) و در برابر سیاستهای DLP موجود سازمان بازرسی میشود. تشخیص محتوا در داخل مرزهای اعتماد خود مشتری انجام میشود و نیاز به یک کنسول مدیریت جداگانه نیست .
چهار نقطه رهگیری حیاتی
این یکپارچگی چهار نقطه کلیدی را پوشش میدهد که یک تراکنش عامل از آنها عبور میکند:
دستورها (Prompts): دادههایی که عامل به مدل ارسال میکند.
پاسخهای مدل (Model Responses): خروجیهایی که مدل تولید میکند.
آرگومانهای فراخوانی ابزار (Tool-Call Arguments): دادههایی که عامل قصد دارد به یک ابزار خارجی ارسال کند.
نتایج ابزار (Tool Results): دادههایی که از ابزارها به سمت عامل بازمیگردند.
از آنجا که یک عامل ممکن است در یک تعامل واحد چندین بار بین مدل و ابزارها رفت و برگشت داشته باشد، هر تکرار از همان نقاط رهگیری عبور میکند. DLP در اینجا مرز داده را بازرسی میکند، نه تعامل انسانی را .
موتور تشخیص آشنا و قابل اعتماد
این بازرسی از همان مکانیزمهای تشخیصی استفاده میکند که تیم امنیت به آن اعتماد دارد. تطبیق دقیق داده (Exact Data Matching) شماره کارت بانکی موجود در یک پیشنویس ایمیل را با اثر انگشت دادههای واقعی مشتری تطبیق میدهد. تطبیق اسناد نمایهشده (Indexed Document Matching) اسناد سازمانی را زمانی که قطعاتی از آنها در نتیجه یک ابزار ظاهر میشود، شناسایی میکند. بیش از ۳۰۰ شناسه محتوایی، انواع دادههای تنظیمشدهای را که قبلاً در ایمیل و اندپوینت پلیس میشد، پوشش میدهد. مهمتر از همه، سیاستها همان سیاستهایی هستند که قبلاً نوشته، تنظیم و در ممیزیها دفاع شدهاند .
دو لایه، دو وظیفه متمایز
موفقیت این یکپارچگی به دلیل تقسیم کار دقیق بین دو مؤلفه است:
Tetrate Agent Router به عنوان نقطه اجرا (Enforcement Point) عمل میکند. این یک مسیریاب در مسیر ترافیک هوش مصنوعی، LLM و MCP است. مشتریان مشترک معمولاً آن را به دلایلی غیر از امنیت انتخاب میکنند: دسترسی یکپارچه به مدلهای ارائهدهندگان مختلف، مسیریابی با قابلیت تغییر خودکار در صورت خرابی، شفافیت و کنترل هزینه در سطح توکن، اتصال به ابزارهای MCP و قابلیت مشاهدهپذیری در سطح تراکنش. این مسیریاب بر پایه Envoy AI Gateway ساخته شده که ترتریت همخالق و نگهدارنده آن است .
Symantec DLP موتور تشخیص و تصمیمگیری است. طبقهبندی دادهها، نویسندگی سیاستها، مدیریت حادثه و گردشکار پاسخ، همگی در کنسول Enforce (محلی) یا DLP Cloud Console مدیریت میشوند—هر کدام که برنامه DLP سازمان امروز از آن استفاده میکند .
این تقسیم کار عامدانه است: Agent Router جایگزین DLP سازمانی نمیشود، بلکه نقطه اجرای سیاستهای آن در کانال جدید هوش مصنوعی و MCP است. برای تیمهای امنیتی، مدل عملیاتی به یک جمله ساده کاهش مییابد: همان سیاستها، همان کنسول، کانال جدید. هوش مصنوعی به یک کانال دیگر در برنامه DLP موجود تبدیل میشود، نه یک برنامه موازی با کنسول و شکافهای خاص خود .
چرا مسیریاب بهترین نقطه بازرسی است؟
اکثر مشتریان مشترک، Agent Router را به دلایل امنیتی انتخاب نکردهاند؛ تیمهای پلتفرم آن را برای مسیریابی، تحمل خطا، تخصیص هزینه و قابلیت مشاهدهپذیری پذیرفتهاند. اما این تصمیم به طور خاموش چیزی را ایجاد کرده که تیمهای امنیتی مدتها به دنبال آن بودند: یک نقطه واحد که تمام ترافیک عامل در آن همگرا میشود .
گزینه جایگزین، ابزارگذاری عاملها یکییکی است—نصب یک SDK در هر چارچوب، ارتقای کتابخانه برای هر تیم سازنده عامل، و بازبینی برای هر سرور ابزار جدید. این روش نمیتواند با سرعت ساخت عاملها همگام شود. اجرای سیاست در مسیریاب هیچ نیازی از آن تیمها ندارد: بدون تغییر کد، بدون SDK و بدون استقرار به ازای هر عامل. اگر عاملهای شما از Agent Router عبور میکنند، در محدوده پوشش قرار دارند. این کل داستان ورود به سیستم است .
داده شما، مرز شما و معماری برای حاکمیت داده
برای محیطهای تولیدی، شکل توصیهشده استفاده از Tetrate Agent Router Enterprise با یک لایه داده تحت کنترل مشتری (محلی یا توزیعشده در محیطهای مختلف) و اجرای سرویس تشخیص توزیعشده (DDS) سیمانتک در کنار آن در زیرساخت خود سازمان است. این معماری یک ویژگی حیاتی دارد: دستورهای خام، پاسخهای مدل و بارهای داده ابزارها هرگز از مرز اعتماد شما خارج نمیشوند. محتوا در محیط شما اسکن میشود و نیازی به رفت و برگشت به فضای ابری نیست. لایه مدیریت Agent Router فقط پیکربندی، سلامت و ابردادههای تأییدشده را دریافت میکند، نه بارهای داده خام را. حاکمیت داده یک معماری است، نه یک گزینه پیکربندی .
برای تیمهایی که به یک بکاند تشخیص مدیریتشده نیاز دارند، سرویس تشخیص ابری (CDS) میزبانیشده توسط برادکام گزینهای مناسب برای اسکن از راه دور و حجم پایین است. هر دو بکاند از همان APIهای REST DLP و همان قابلیتهای تشخیصی استفاده میکنند و جابجایی بین آنها یک تغییر پیکربندی است، نه تغییر کد .
مسیر استقرار روز اول نظارت، روز دوم جلوگیری
مسیر استقرار این راهحل عامدانه غیرهیجانانگیز طراحی شده است:
روز اول: حالت نظارت (Monitor). این نقطه شروع توصیهشده است. هر دستور، پاسخ، فراخوانی ابزار و نتیجه ابزار که از Agent Router عبور میکند، در برابر سیاست بازرسی میشود و حادثه تولید میکند؛ اما هیچ چیز مسدود نمیشود و رفتار عامل تغییر نمیکند. اکثر تیمها در هفته اول شگفتیهایی را کشف میکنند: عاملی که دادههای حساس را در پاسخها بازگو میکند، سرور ابزاری که بسیار بیشتر از آنچه عامل خواسته بود بازمیگرداند، یا دادههای تنظیمشدهای که هیچکس انتظارش را در نتیجه یک ابزار نداشت. این دید، نکته اصلی است .
روز دوم: حالت جلوگیری (Prevent). پس از تنظیم سیاستها بر اساس ترافیک مشاهدهشده، درخواستها و پاسخهای ناقض سیاست به صورت درونخطی با یک پیام سیاست واضح مسدود میشوند و رکورد حادثه دقیقاً نشان میدهد چه چیزی و چرا متوقف شده است. امروزه تصمیم اجرا در مسیریاب «اجازه یا مسدود» است، با ثبت کامل حادثه در هر دو حالت. ویرایش درونخطی ترافیک هوش مصنوعی در دروازه به عنوان یک بهبود آینده برنامهریزی شده است .
هوش مصنوعی به عنوان کانالی دیگر در برنامه DLP
ظهور هوش مصنوعی عاملی یک چالش بنیادین برای برنامههای DLP ایجاد کرده است: دادههای حساس اکنون از مسیرهایی عبور میکنند که برای چشمهای انسانی و ابزارهای سنتی نامرئی هستند. یکپارچگی Symantec DLP با Tetrate Agent Router پاسخی عملی و بدون اصطکاک به این چالش است. با قرار دادن بازرسی درونخطی در نقطهای که تمام ترافیک عامل همگرا میشود—مسیریاب—سازمانها میتوانند همان سیاستها، همان کنسول و همان گردشکار پاسخ به حادثهای را که سالها برای ایمیل، وب و نقاط پایانی ساخته و تنظیم کردهاند، به عصر هوش مصنوعی گسترش دهند. این راهحل با حفظ دادهها در داخل مرز اعتماد سازمان و با رویکردی تدریجی از نظارت تا جلوگیری، به تیمهای امنیتی اجازه میدهد بدون ایجاد یک برنامه موازی و پر از شکاف، هوش مصنوعی را به عنوان یک کانال جدید در برنامه DLP موجود خود بپذیرند. در دنیایی که عاملهای دقیق به سرعت در حال تبدیل شدن به بخشی جداییناپذیر از عملیات سازمانی هستند، چنین رویکردی نه یک ویژگی لوکس، بلکه یک ضرورت برای حفاظت از دادههای حیاتی است.